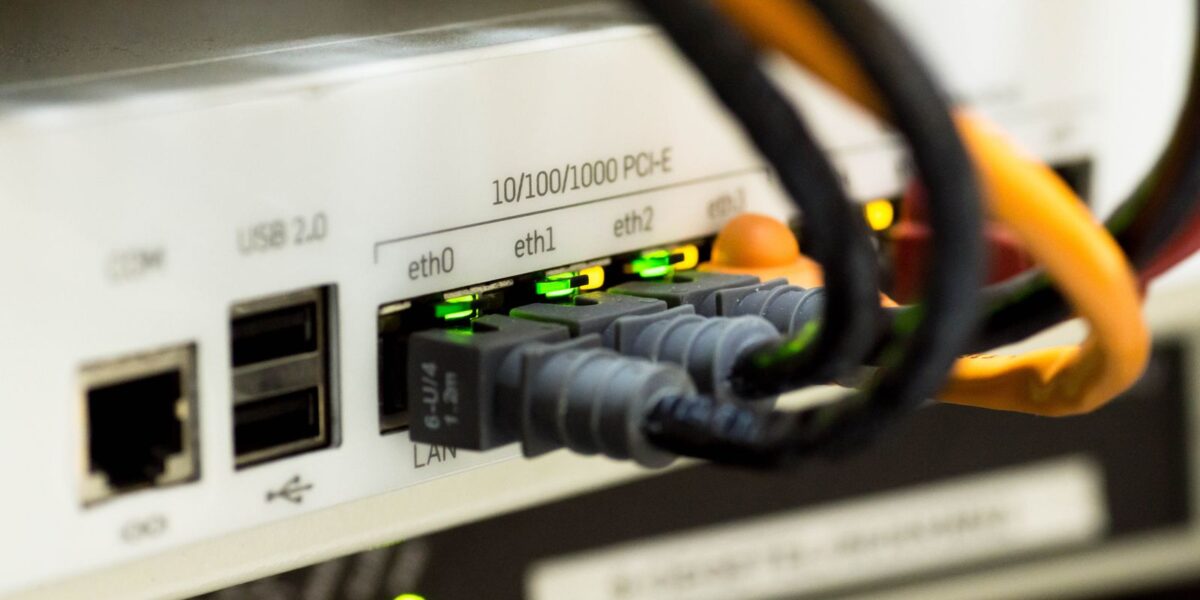
Der Router vom Provider ist ein Kompromiss: Er soll günstig sein, für Millionen Kunden funktionieren und möglichst wenig Support-Anrufe auslösen. Wer sein Heimnetz wirklich im Griff haben will – getrennte Netze für Smart-Home-Geräte und Gäste, ein eigenes VPN, nachvollziehbare Logs –, stellt eine Hardware-Firewall mit OPNsense dahinter. In diesem Ratgeber erfährst du, welche Hardware dafür 2026 sinnvoll ist, wo die Fallstricke liegen und wie du die Box hinter A1- oder Magenta-Anschlüssen betreibst.
Kurzantwort: Für Anschlüsse bis 1 Gbit/s ohne Intrusion Prevention reicht eine lüfterlose Box mit Intel N150 oder Celeron J6412, 8 GB RAM, einer SSD und Intel-Netzwerkchips (i226-V). Wer 2,5 Gbit/s inklusive Intrusion Prevention (Suricata) will, braucht deutlich mehr Leistung.
Was eine OPNsense-Firewall im Heimnetz bringt
OPNsense ist eine freie Firewall-Distribution auf Basis von FreeBSD. Die aktuelle Version 26.7 „Xenial Xenops“ erschien am 15. Juli 2026 und basiert auf FreeBSD 15.1; das jüngste Update ist 26.7.7 vom 13. Oktober 2026. Im Unterschied zum Provider-Router bekommst du:
- Netzsegmentierung (VLANs): Kamera, Saugroboter und Smart-TV landen in einem eigenen Netz und sehen deinen Laptop nicht.
- Volle Kontrolle über Regeln und Logs: Du siehst, welches Gerät wohin telefoniert – und kannst es unterbinden.
- VPN nach Hause: WireGuard oder IPsec direkt auf der Firewall.
- Intrusion Detection/Prevention: Suricata prüft den Datenverkehr gegen Signaturen – kostet aber spürbar CPU.
- Regelmäßige Updates: Die 26.7-Reihe brachte bisher laufend Treiber- und Sicherheitsfixes.
Klartext zu KI, Security, Crypto
Einordnung statt Hype: was hinter den Tech-News steckt und was davon für dich zählt. Startbonus: die AD-Checkliste mit 12 Sofortmaßnahmen als PDF.
Mit der Anmeldung erhältst du die AD-Checkliste als PDF und danach den Tech-&-Tacheles-Newsletter mit Einordnungen zu Security, KI und Crypto sowie gelegentlichen Hinweisen auf meine Bücher und Produktempfehlungen (auch Affiliate-Links) – eingetragen bist du erst nach Klick auf den Bestätigungslink in der E-Mail (Double-Opt-in). Ich werte aus, ob du den Newsletter öffnest und Links anklickst, um ihn zu verbessern. Abmeldung jederzeit über den Link in jeder E-Mail, Details in der Datenschutzerklärung.
Welche Hardware braucht eine OPNsense-Firewall?
Die offizielle OPNsense-Dokumentation nennt drei Stufen. Das Minimum sind ein Dual-Core mit 1 GHz und 3 GB RAM – damit läuft die Firewall, aber ohne Komfort. Als vernünftige Basis gelten 4 GB RAM und eine 40-GB-SSD. Empfohlen sind ein Multi-Core-Prozessor ab 1,5 GHz, 8 GB RAM und eine 120-GB-SSD. Laut Doku reicht diese Klasse für etwa 350 bis 750+ Mbit/s mit allen Funktionen.
Netzwerkkarten: Intel statt Realtek
Der wichtigste Punkt beim Kauf sind die Netzwerkchips. Die OPNsense-Doku empfiehlt Intel, weil diese Karten mehr Durchsatz bei weniger CPU-Last liefern. Aktuelle 2,5-Gbit-Boxen nutzen fast immer den Intel i226-V, unter FreeBSD vom Treiber igc unterstützt. Realtek-Chips werden zwar unterstützt, teils aber nur mit dem Zusatz-Plugin os-realtek-re (etwa neuere 2,5-Gbit-Modelle), und manche Nutzer berichten von Stabilitätsproblemen. Bei einer Firewall willst du genau diese Unsicherheit nicht.
Bekanntes Problem bei i225/i226: Unter Last kommt es bei manchen Boxen zu kurzen Verbindungsabbrüchen („link state DOWN/UP“). Der zugehörige FreeBSD-Fehlerbericht (Bug 265714) ist seit 2022 bekannt; im September 2026 kam in FreeBSD ein Paket mit aktueller Intel-NIC-Firmware (intel-nvmupdate-i225-i226) dazu. OPNsense 26.7.2 hat im igc-Treiber deshalb die Energiesparfunktion ASPM abgeschaltet. Wenn es trotzdem hakt, helfen in der Regel: ASPM im BIOS deaktivieren, BIOS und NIC-Firmware aktualisieren und als Workaround Hardware-Offloading (Checksum, TSO, LRO) abschalten. Ältere i225-V-Revisionen waren in den ersten Steppings instabil – bei Gebrauchtgeräten mit i225 lohnt ein Blick auf die genaue Revision.
Wie viel Leistung brauchst du wirklich?
Die Leistungsfrage hängt vor allem davon ab, ob du Suricata im Inline-Modus (IPS) betreibst. Reines Routing mit NAT schafft schon eine N100-Klasse-CPU mit rund 2,3 Gbit/s – damit ist ein 2,5-Gbit-Port praktisch ausgelastet. Mit IPS sieht es anders aus: Einzelne Fremdtests sehen eine N100 bei etwa 300 bis 600 Mbit/s – diese Werte sind nur schwach belegt und als grobe Größenordnung zu verstehen. Zum Vergleich gibt Deciso, der Hersteller hinter OPNsense, für seine eigenen Appliances mit IPS rund 1 Gbit/s (DEC700-Serie) bzw. rund 2 Gbit/s (DEC800-Serie) an.
Für VPN hat Protectli im September 2025 eigene Labormessungen mit OPNsense 25.7 veröffentlicht: Der VP2420 (J6412) schaffte über WireGuard rund 2.240 Mbit/s, der VP2430 (N150) rund 2.250 Mbit/s. Das sind Herstellerwerte unter Laborbedingungen – im Alltag liegst du darunter.
| Dein Anschluss | Ohne IPS | Mit Suricata-IPS |
|---|---|---|
| bis 300 Mbit/s | jede J6412-/N150-Box | N150 mit 8 GB RAM |
| bis 1 Gbit/s | N150 / J6412, 8 GB RAM | stärkere Klasse (z. B. Deciso DEC700) – N150 nur mit Abstrichen |
| 2,5 Gbit/s Glasfaser | N150 mit i226-V | deutlich mehr Leistung nötig (Größenordnung DEC800) |
Einordnung, keine Messung: abgeleitet aus Hersteller- und Fremdangaben (Quellen unten).
Die passende Hardware 2026: drei Wege
1. Protectli Vault: Marke mit coreboot-Option
Protectli baut Firewall-Boxen seit Jahren gezielt für OPNsense und pfSense und bietet für mehrere Modelle coreboot als quelloffenes BIOS an. Auf Amazon.de verkauft (Stand Oktober 2026) die Protectli GmbH selbst.
Protectli Vault V1410: Intel N5105, 4× Intel i226-V (2,5 Gbit/s), AES-NI, 8 GB RAM und 32 GB eMMC fest verbaut, laut Angebot zusätzlich mit 500-GB-NVMe-SSD. Kompakt, passiv gekühlt, sofort einsatzbereit.
👉 Protectli Vault V1410 auf Amazon ansehen*
Protectli Vault Pro VP2420: Intel Celeron J6412, 4× Intel i226-V (Geräte vor Mitte 2024: i225-V), AES-NI, DDR4 bis 32 GB, wahlweise mit AMI-BIOS oder coreboot. Achtung: Das Amazon-Angebot ist ein Barebone – RAM und SSD musst du selbst einbauen.
👉 Protectli Vault Pro VP2420 auf Amazon ansehen*
2. Mini-PCs mit Intel N150 und i226-V: viel Leistung fürs Geld
Hersteller wie CWWK oder Topton liefern lüfterlose Boxen mit der aktuellen Intel-N150-CPU (4 Kerne, bis 3,6 GHz, 6 W TDP) und vier bis sechs i226-V-Ports. Für reines Routing bis 2,5 Gbit/s sind sie stark – der Haken liegt beim BIOS: Update-Informationen sind nach unserer Recherche deutlich spärlicher als bei Protectli, und coreboot wird für diese Geräte nach unserem Kenntnisstand nicht angeboten.
CWWK N150 mit 4× i226-V: lüfterlos, ein DDR5-Steckplatz (Intel spezifiziert 16 GB, laut Anbieter laufen bis 32 GB), zwei M.2-Steckplätze. Auf Amazon in mehreren Ausstattungen erhältlich – vom Barebone bis zu 16 GB RAM mit SSD.
👉 CWWK N150 Firewall (4 Ports) auf Amazon ansehen*
CWWK N150 mit 6× i226-V: dieselbe Plattform mit sechs Ports – praktisch, wenn du WAN, LAN, Gäste, IoT und ein eigenes Management-Netz physisch trennen willst.
👉 CWWK N150 Firewall (6 Ports) auf Amazon ansehen*
3. Deciso-Appliance oder Thin Client
Deciso ist der Hersteller hinter OPNsense und verkauft eigene Appliances (DEC600-, DEC700- und DEC800-Serie) über den offiziellen OPNsense-Shop. Sie sind die Wahl, wenn du maximale Kompatibilität und Herstellersupport willst oder 2,5 Gbit/s mit IPS brauchst.
Der Bastlerweg: ein gebrauchter Thin Client (z. B. Fujitsu Futro S940 oder HP t740) plus eine Intel-Netzwerkkarte wie die i350. Beide Geräte haben ab Werk Realtek-Netzwerkchips – die Intel-Zusatzkarte ist bei diesem Ansatz deshalb Pflicht.
Unverzichtbar: ein VLAN-fähiger Switch
Die Segmentierung bringt nur etwas, wenn auch dein Switch VLANs versteht (IEEE 802.1Q). Für kleine Netze reicht ein günstiger „Easy Smart“-Switch, der VLAN-Tags an die Firewall weiterreicht.
👉 TP-Link TL-SG108E (8 Ports, VLAN-fähig) auf Amazon ansehen*
Sicherheit aus CISO-Sicht: worauf du bei der Box achten musst
Mitgeliefertes System sofort verwerfen. Anfang 2024 wurde bekannt, dass der Mini-PC-Hersteller ACEMAGIC einige Geräte mit Schadsoftware im Windows-Wiederherstellungsbereich ausgeliefert hatte; der Hersteller bestätigte den Vorfall. Bei CWWK- oder Topton-Firewalls ist uns kein vergleichbarer Fall bekannt – das Beispiel zeigt nur, warum man vorinstallierter Software grundsätzlich nicht vertrauen sollte. Deshalb: Lade OPNsense selbst von opnsense.org, prüfe die Prüfsumme und installiere neu.
Firmware zählt. Die Lücke „PKfail“ (CVE-2024-8105) zeigte 2024, dass mehr als 800 Gerätemodelle verschiedener Hersteller mit einem nicht vertrauenswürdigen Test-Schlüssel für Secure Boot ausgeliefert wurden. Achte deshalb auf Hersteller, die BIOS-Updates nachvollziehbar veröffentlichen oder coreboot anbieten – das ist eines der Argumente für Protectli oder Deciso.
Management-Zugang absichern. Die OPNsense-Doku rät zu HTTPS und davon ab, sich per SSH direkt als root anzumelden. Aus CISO-Sicht empfehle ich zusätzlich: HSTS aktivieren, die Weboberfläche auf das Management-Interface beschränken (ab Werk lauscht sie auf allen Interfaces – Vorsicht, eine Fehlkonfiguration sperrt dich aus), Session-Timeout setzen, SSH nur mit Schlüsseln und für Admins einen zweiten Faktor (TOTP). Dafür eignet sich übrigens auch ein Hardware-Security-Key (FIDO2) an deinen anderen Admin-Konten.
Updates einplanen. Eine Firewall ohne Updates ist ein Risiko. Plane einen festen Termin pro Monat und sichere vorher die Konfiguration (System → Konfiguration → Sicherung).
Eigene Firewall hinter A1, Magenta und Drei
Hinweis: Die Umstellung auf Bridge-Modus oder Exposed Host erfolgt auf eigenes Risiko. Prüfe vorher deine Vertragsbedingungen und frag im Zweifel beim Provider nach – je nach Anschluss können Telefonie, TV, Fernwartung oder Support eingeschränkt sein. Sichere vorher die Router-Konfiguration und deine Zugangsdaten. Alle Angaben ohne Gewähr, Stand Oktober 2026.
In Österreich gibt es keine echte Routerfreiheit: Die RTR hat 2023 keinen Netzabschlusspunkt festgelegt und den Bridge-Modus hinter dem Provider-Modem als ausreichend gewertet. Praktisch heißt das:
- A1 (DSL): A1 dokumentiert offiziell den „Single-User“-Modus (Bridge) für bestimmte Zyxel-Boxen. Danach baut deine OPNsense die PPPoE-Verbindung mit deinen A1-Zugangsdaten selbst auf. Bei anderen Modellen frag bei der A1-Hotline nach – ein Gerätetausch ist möglich, aber nicht garantiert.
- Magenta: Für Business-Kabelanschlüsse gibt es offizielle Bridged-Mode-Anleitungen; je nach Modem und Vertrag konfigurierst du die WAN-Schnittstelle der Firewall statisch laut Zugangsdaten oder per DHCP – maßgeblich ist die Anleitung zu deinem Gerät. Für die Internet Fiber Box (Privatkunden) beschreibt das Handbuch einen „Modem-Modus“. Ob dein aktuelles Gerät das kann, klärst du am besten mit dem Support.
- Drei: Eine offizielle Aussage zum Bridge-Modus haben wir nicht gefunden.
Rückfalloption: Wenn Bridge nicht geht, stellst du die Firewall als „Exposed Host“ bzw. in die DMZ des Provider-Routers. Das ist doppeltes NAT – funktioniert für die meisten Zwecke, kann aber bei Portfreigaben und manchen VPN- oder Spiele-Diensten Probleme machen.
Alternativen zu OPNsense
- pfSense CE: der „große Bruder“, aktuell Version 2.9.0 (August 2026). Die frühere kostenlose Home+Lab-Variante von pfSense Plus gibt es seit 2023 nicht mehr.
- IPFire: schlank, mit Suricata 8 seit Core Update 198 – eine gute Wahl, wenn dir die OPNsense-Oberfläche zu umfangreich ist.
- OpenWrt: ideal für klassische Router-Hardware, aktuell Version 25.12. Für eine dedizierte x86-Firewall ist OPNsense komfortabler.
Häufige Fragen
Reicht eine Box mit Intel N100 statt N150? Ja, die N150 ist ein leicht höher getakteter Nachfolger. Für reines Routing bis 2,5 Gbit/s sind beide ausreichend.
Wie viel RAM brauche ich? Die OPNsense-Doku empfiehlt 8 GB. Das reicht auch für Suricata und ein paar Plugins im Heimnetz.
Brauche ich vier oder sechs Ports? Mit einem VLAN-fähigen Switch reichen zwei bis vier Ports. Sechs Ports sind bequem, wenn du Netze physisch trennen willst.
Verliere ich die Telefonie, wenn ich den A1-Router in den Bridge-Modus schalte? Laut A1-Anleitung bleibt die Telefonie erhalten. Zu A1 TV macht das Dokument keine Aussage.
Mehr zum Thema Heimnetz: WLAN-Router & Mesh-Systeme 2026 · Homelab für AD- und Security-Tests · NAS & Heimserver 2026
Alle Empfehlungen gebündelt: Meine Empfehlungen.
Preise auf Amazon können sich ändern – aktuelle Preise findest du jeweils über die Links oben. Leistungsangaben stammen von Herstellern und Fremdtests, nicht aus eigenen Messungen.
Quellen
- OPNsense 26.7 Release Notes
- OPNsense-Doku: Hardware sizing & setup
- OPNsense-Doku: Administration
- Thomas-Krenn-Wiki: OPNsense Netzwerkkarten-Treiber
- FreeBSD-Mailingliste: Bug 265714 (igc)
- computingforgeeks: Intel i226 Verbindungsabbrüche unter OPNsense
- computingforgeeks: OPNsense vs. pfSense auf Mini-PCs (Leistungswerte)
- Thomas-Krenn-Wiki: Realtek-NICs in OPNsense
- Protectli: Datenblatt VP2420 · Intel: Prozessor N150
- OPNsense-Shop: Deciso DEC700 · DEC800
- Protectli: VPN Performance Results
- Risky Biz News: ACEMAGIC-Mini-PCs mit vorinstallierter Malware
- Binarly: PKfail (BRLY-2024-005)
- FSFE: Österreich und die Routerfreiheit
- A1: Umstellung auf Bridge-Modus (PDF)
- Magenta Business: Bridged Mode (PDF) · Magenta: Handbuch Internet Fiber Box (PDF)
- SecurityWeek: PKfail
- Netgate: pfSense-Versionen
Mehr Klartext, direkt ins Postfach
Neue Analysen zu Security, KI und Crypto per Mail – zum Einstieg die AD-Checkliste mit 12 Sofortmaßnahmen als PDF.
Zur Anmeldung